Bitget被盗,OKX忙着和黑公关落井下石
 bosco
2026-11-01 09:11:41
9月24日,Bitget热钱包被盗,约3.88亿美元的资产被人从多条链上转走。
事件发生后不到两天,OKX的VIP专属经理就开始给客户发消息了。聊天记录显示,OKX的VIP经理发来的话是:
老板好,我刚看到关于友商被盗的消息,希望您这边没有受到影响。有我们能帮上忙的地方,随时找我们就好,我们一直都在。
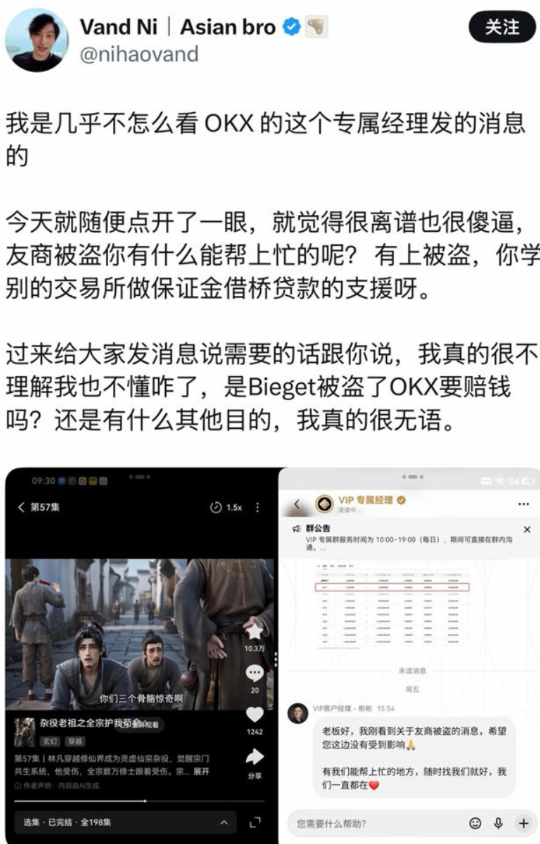
单独看OKXvip经理说的其实没什么毛病。标准的客服话术,客气、周到,甚至还带点人情味。
但如果仔细想一下,就会觉得哪里不对。
Bitget被盗,你OKX能帮什么忙?你怎么帮?帮谁?帮Bitget追赃?还是帮Bitget用户维权?你OKX自己的一屁股屎还没擦干净呢,你还有精力帮别人?
装逼的人,OKX创始人徐明星在X上发了帖子,说的是安全不是竞争,而是共同责任,还表示OKX交易所和OKX钱包已经迅速行动,协助识别和追踪被盗资金。依旧指手画脚,依旧装逼大局观。但与此同时,OKX的VIP经理却在私信自家客户,拿友商被盗这件事刷存在感。搜集材料准备打击异己。
9月24日,Bitget确认热钱包出现未经授权的转账,初步核算受影响的金额约3.516亿美元,后续修正为约3.88亿美元。攻击者利用了第三方安全产品的零日漏洞,拿到高权限内部凭证,然后向钱包系统发送伪造提现指令,绕过风控把钱转走了。私钥没有泄露,冷钱包也没事。用户的余额不受影响,损失全部由Bitget的用户保护基金承担。
Bitget的CEO在直播里把攻击路径讲清楚了已经,Mandiant和慢雾都介入了调查,攻击者地址也公开了,资产追回悬赏也启动了。提币从9月28日开始分阶段恢复,BTC先恢复,ETH、USDT随后跟上。
整个过程处理得不算慢,后续的信息披露也算透明。用户该知道的都知道了,该拿到的赔付承诺也拿到了。
OKX的VIP经理给客户发那条消息,到底想干什么?
有一种说法是,这只是VIP客户的关怀流程。VIP经理的职责本来就包括日常沟通、定期回访、主动了解客户需求,看到行业出了大事,提醒一下客户注意安全,表示我们一直在,属于标准操作。
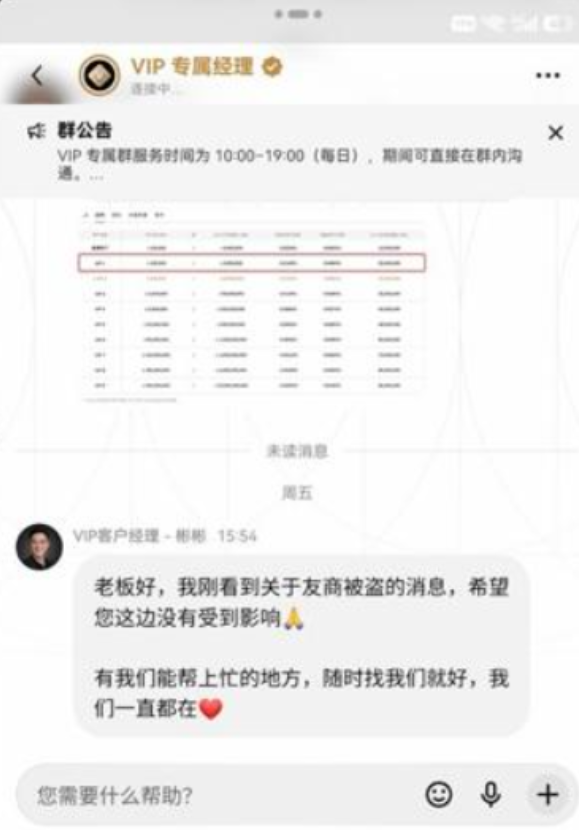
问题是,为什么偏偏要在Bitget被盗的时候提友商被盗?如果只是行业安全提醒,完全可以说近期行业出现安全事件,建议关注资产安全,不必直接点名友商。对吧,而且行业都是通用这样处理的。OKX的VIP经理提到的友商,都知道指的是Bitget。这就不只是提醒安全了,这是在告诉客户你看,别人出事了,我们没事。
更值得琢磨的是接下来的动作。
一旦Bitget的用户里有人开始担心资产安全,OKX就有机会了。VIP经理的消息像是一个钩子,把友商不安全的信息送进客户脑子里。然后如果客户主动问那我该怎么办,VIP经理就可以顺势引导,OKX的安全体系更完善,风控更严格,是不是考虑把一部分资产转过来?这不是明说挖角,但效果是一样的。
徐明星这老小子这些年达成共识的所有罪恶里,其中一条就是雇佣水军打压竞品,另一条是碰瓷大平台为自身引流。徐明星经常会把市场下跌归咎于竞争对手,引发恐惧和不确定性,再通过大量小号和水军放大扩散。
当年是用这套攻击币安,现在把这些指控放到Bitget被盗这件事上看,是一样的。
OKX通过VIP经理的私信,把友商被盗这个信息精准推送给OKX的高净值客户。这些客户本身就是和Bitget用户高度重叠的人群。如果Bitget用户出现恐慌情绪,OKX的公关账户和水军就可以在社交媒体上放大Bitget不安全的叙事。最后把受影响的Bitget用户聚集到某些维权群里,配合舆论攻势,给Bitget施加压力。
这套组合拳OKX一直在用,利用对手的危机,削弱对手的用户信任,把用户和资金转移到自己这边来。
徐护士这不是关心,这是趁火打劫。
有人可能会说,Bitget的用户余额没有损失,保护基金也兜底了,用户没必要恐慌。这个判断是对的。但问题在于,普通用户在面对交易所被盗3.88亿美元这种新闻时,第一反应往往不是去看官方公告,而是恐慌。先提币再说,先转移资产再说。这种恐慌情绪,正是OKX想要的东西。
OKX不需要Bitget真的出问题,它只需要Bitget的用户觉得Bitget可能有问题。一条VIP经理的私信,配合几篇友商被盗的讨论帖,再加上一些水军在评论区里说还是OKX安全,就够了。
徐明星在X上说安全不是竞争,而是共同责任。但说这句话的人,恰恰是被指控过雇佣水军打压竞品的人。你一边说要行业协作,一边让VIP经理去客户那里提友商被盗,这两件事放在一起,谁信?
更讽刺的是,OKX在2025年Bybit被盗的时候,也做过类似的事。当时OKX公开说Bybit的指控是误导公众,说黑客攻击的锅应该由Bybit自己背,暗指其安全漏洞才是祸根。那时候OKX可没说什么安全是共同责任。到了Bitget被盗,OKX突然变得关心行业了。这种前后不一的态度,只能说明一个问题:OKX的关心是选择性的,是对自己有利的时候才拿出来用的。
说到底,交易所之间的竞争从来都不是什么体面的事。抢用户、抢流动性、抢市场份额,手段层出不穷。但用对手的安全事故来做文章,用VIP经理的私信去引导用户恐慌,再用公关账户配合舆论攻势,这套操作确实太恶心了。
你可以在产品上竞争,可以在费率上竞争,可以在服务上竞争。但利用别人被黑客攻击这件事来挖用户,这已经不是在竞争了,这是在收割别人的灾难。多少用户到你OKX上之后,被经理推荐各种理财产品最后血本无归的?
OKX的VIP经理发那条消息的时候,可能觉得自己只是在关心客户。但把这条消息放在Bitget被盗的背景下,放在OKX过往的公关记录里,放在徐明星被公开指控的那些事面前,这条消息的意思就很清楚了。
阴线小人徐明星不是关心。它是在试探。试探Bitget用户会不会慌,试探能不能从中捞到什么。
Bitget这次被盗,损失的是钱,但用户的信任没有丢。保护基金兜底了,提币在恢复,信息也公开了。OKX想借这件事动摇Bitget的用户基础,可能打错了算盘。
但这件事本身值得记住。以后再有交易所被盗,你收到别家VIP经理发来的关心消息,不妨想一想,他是真的关心你的资产安全,还是关心他自己的KPI?
究竟是OKX能帮上忙,还是OKX只是为了煽动你维权,在配合自家黑公关给上竞争对手致命一击?显而易见,我徐明星徐总并不是什么为OKX用户考虑的好老板。
若非特殊说明,文章均属本站原创,转载请注明原链接。
- 周排行
- 月排行
-

Bitget被盗,OKX忙着和黑公关落井下石
2026-11-01 -
Bitget 公告往火币转账直接封号
2026-11-01 -
Bitget 3.5亿资产被盗,加密币到底放哪才安全?
2026-11-01 -

Bitget被盗,问题不在交易所
2026-11-01 -
Bitget 是谁?一个Bitget国内用户的真实开户与操作记录
2026-11-01 -

Bitget收购泰国持牌交易所,加密行业的游戏规则变了?
2026-11-01
-
Bitget被盗,OKX忙着和黑公关落井下石
2026-11-01 -
Bitget 公告往火币转账直接封号
2026-11-01 -
Bitget 3.5亿资产被盗,加密币到底放哪才安全?
2026-11-01 -
Bitget被盗,问题不在交易所
2026-11-01 -
Bitget 是谁?一个Bitget国内用户的真实开户与操作记录
2026-11-01 -
Bitget收购泰国持牌交易所,加密行业的游戏规则变了?
2026-11-01
最近发表
-
Bitget 是谁?一个Bitget国内用户的真实开户与操作记录
2026-11-01 -
Bitget 公告往火币转账直接封号
2026-11-01 -
Bitget被盗,问题不在交易所
2026-11-01 -
Bitget被盗,OKX忙着和黑公关落井下石
2026-11-01 -
Bitget收购泰国持牌交易所,加密行业的游戏规则变了?
2026-11-01 -
Bitget 3.5亿资产被盗,加密币到底放哪才安全?
2026-11-01 -
bitget就交易所被盗了3.6亿美金
2026-10-01 -

Bitget遭黑客突袭损失数亿美元
2026-10-01 -

Bitget Wallet Card 2026 终极指南
2026-09-01 -

Bitget开放并招募C2C商家,U商有哪些风险?
2026-09-01